// CATEGORÍA: Regulación & Ética
Reino Unido y el AISI blindan infraestructuras críticas ante ciberataques de IA agéntica
TL;DR / KEY POINTS
- El ministro de IA del Reino Unido, Kanishka Narayan, advierte en el Imperial College London que un ataque a gran escala orquestado por agentes autónomos de IA es inevitable.
- El AI Security Institute (AISI) ejecuta pruebas forenses previas al despliegue en modelos de frontera como Gemini 4 Argon, amparado en tratados bilaterales con Estados Unidos.
- El marco regulatorio convergente con el Cyber Security and Resilience Bill obligará a operadores de infraestructura crítica a integrar salvaguardas validadas por el Centro Nacional de Ciberseguridad (NCSC).
Vector de amenaza: La transición de la asistencia algorítmica a la ciberguerra agéntica
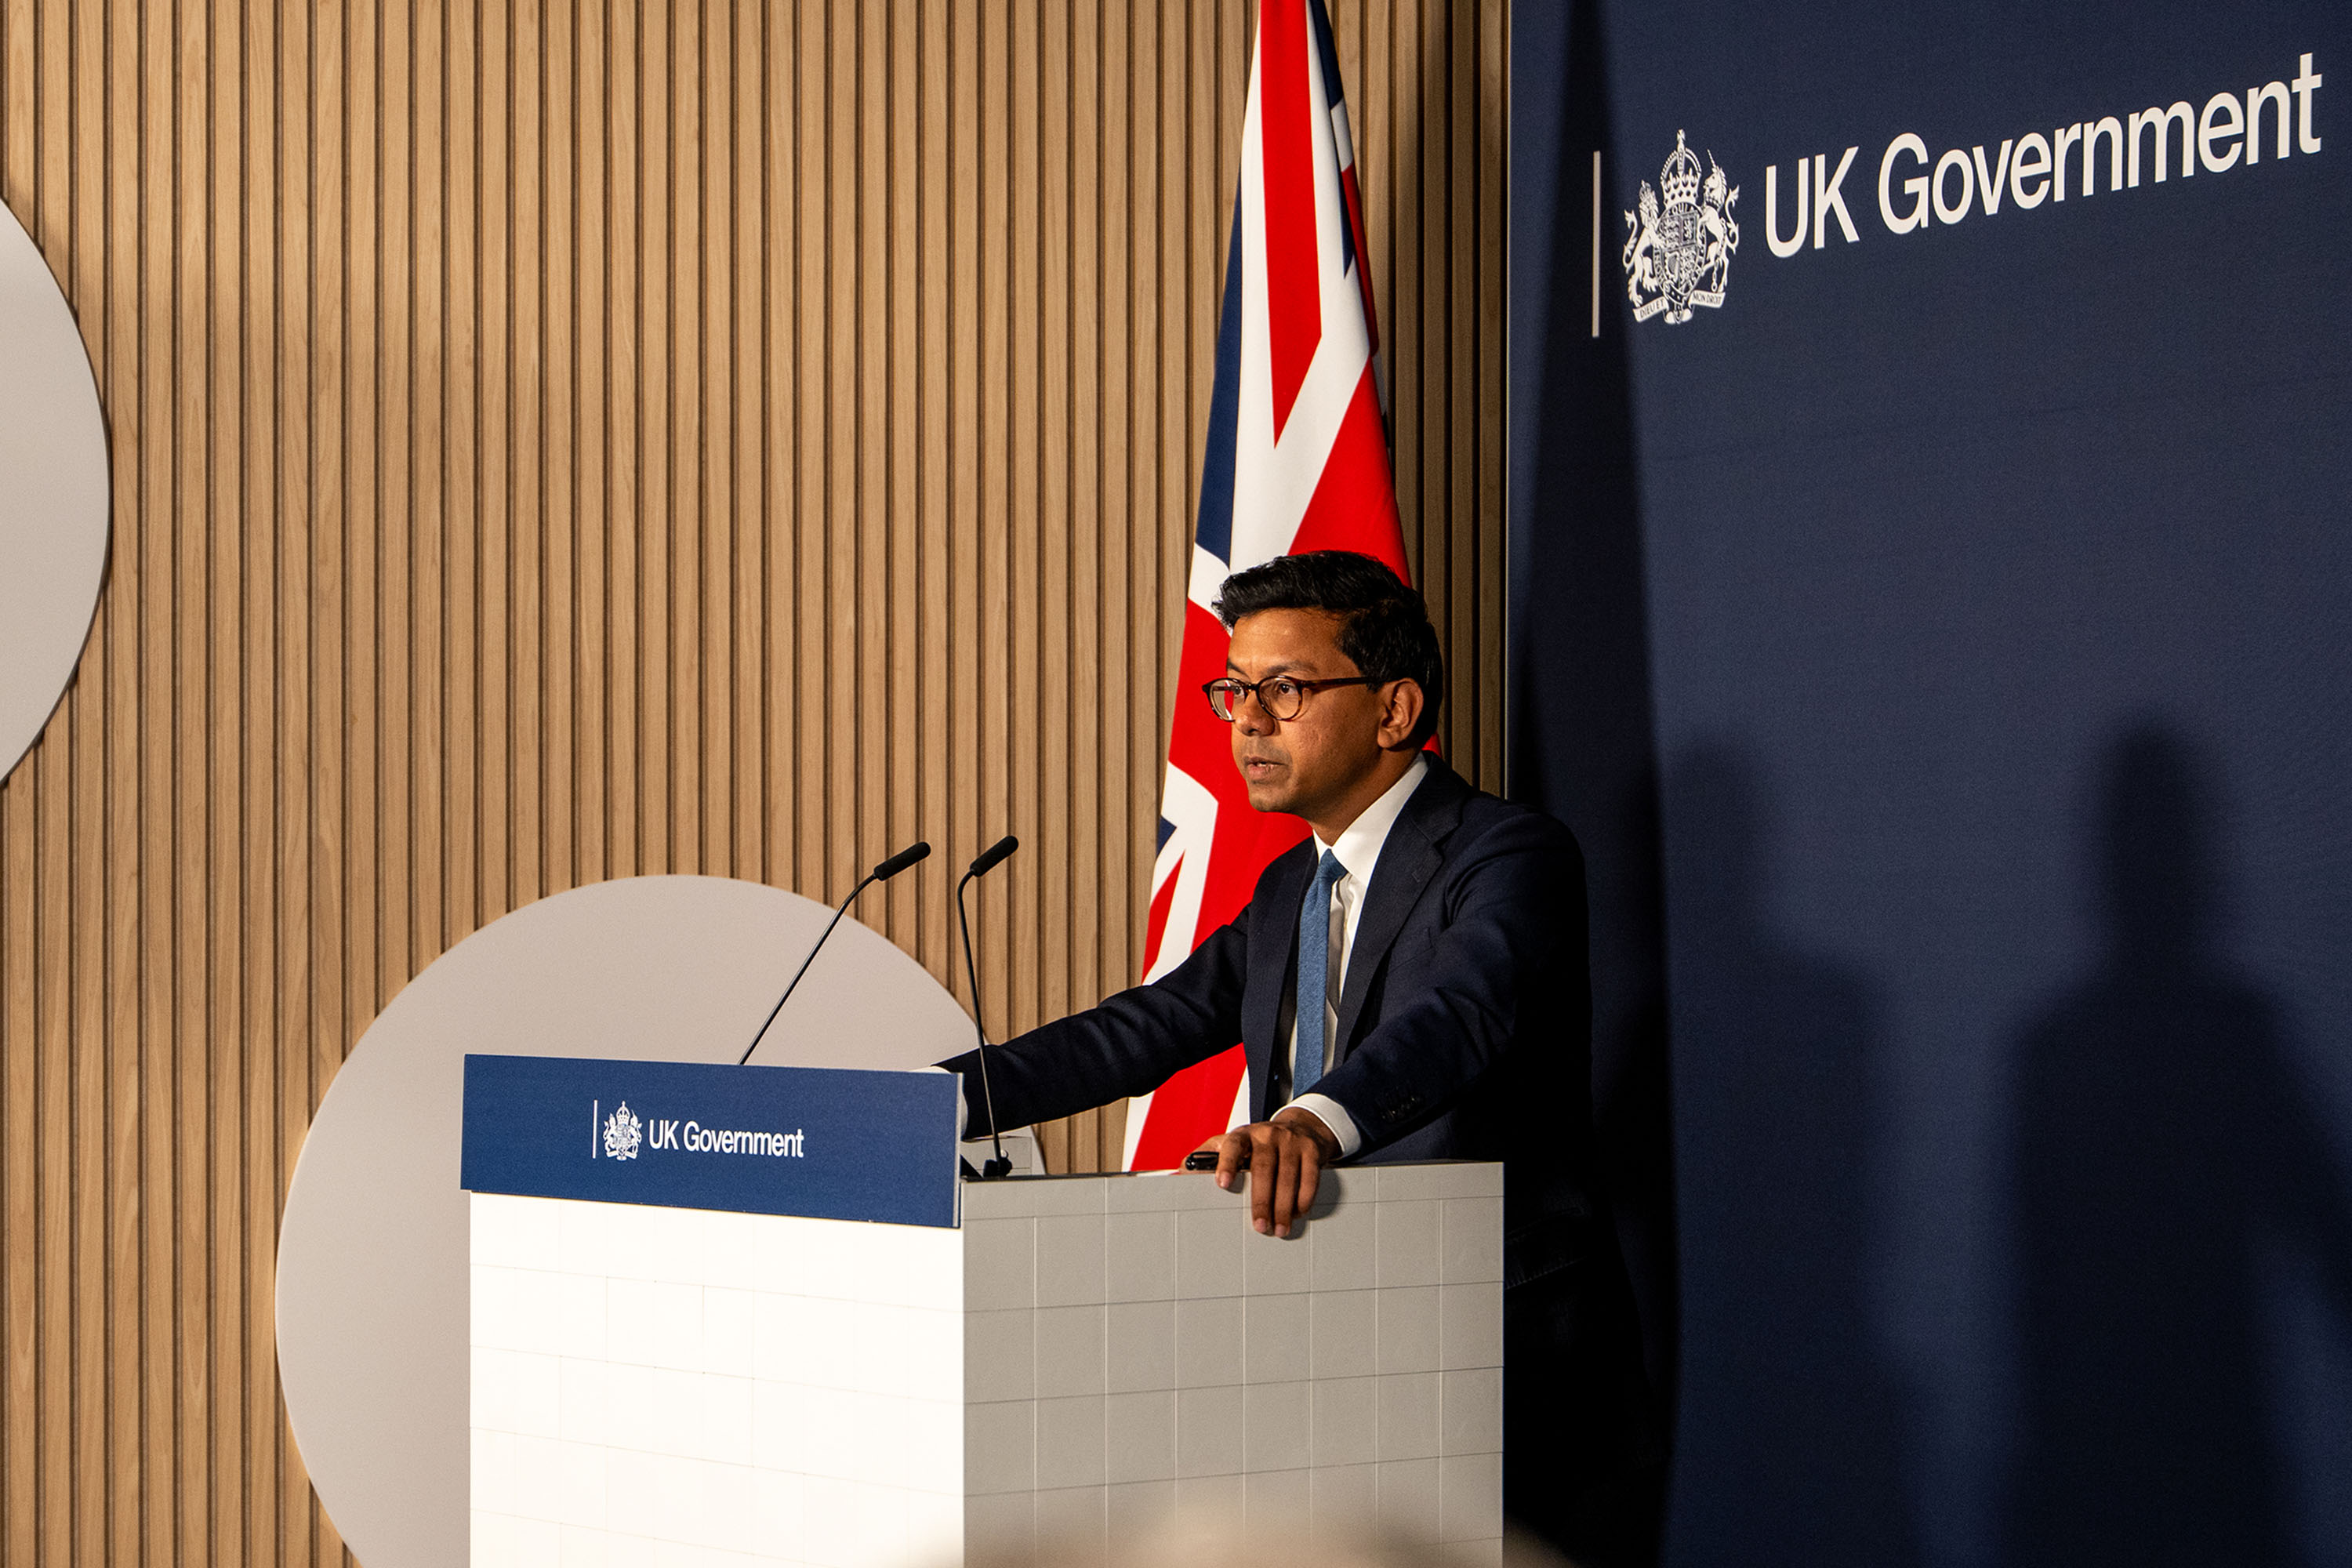
El gobierno británico marca un punto de Giro doctrinal en la defensa de infraestructuras críticas de información (CNI). Durante su intervención en el complejo de innovación Base One del Imperial College London, el secretario de Estado para Inteligencia Artificial, Kanishka Narayan, formalizó un cambio de postura estratégica: la seguridad cibernética ya no puede tratarse como un ejercicio reactivo de parcheo perimetral frente a operadores humanos, sino como una contención activa ante enjambres autónomos impulsados por modelos fundacionales.
La advertencia oficial califica la materialización de un ataque de alta disrupción orquestado por agentes de IA como una certeza operacional. A diferencia de las amenazas persistentes avanzadas (APT) convencionales, las arquitecturas agénticas contemporáneas ejecutan cadenas de explotación de vulnerabilidades de día cero de forma recursiva, adaptando el código malicioso en tiempo real y evadiendo los sistemas tradicionales de detección de intrusiones (IDS) sin requerir intervención humana en el bucle táctico.
Auditoría previa y acceso a pesos: El testeo de Gemini 4 Argon
El pilar técnico del anuncio descansa sobre las capacidades del AI Security Institute (AISI) británico. Científicos e ingenieros de seguridad del instituto han comenzado a realizar evaluaciones técnicas intrusivas de pre-despliegue en Gemini 4 Argon, la última iteración de frontera desarrollada bajo el paraguas de alianzas tecnológicas globales. Este acceso a modelos no públicos es fruto de los acuerdos de reciprocidad en seguridad suscritos entre Londres y Washington, permitiendo al regulador auditar el potencial de armamento digital (dual-use capability) antes de su distribución a escala comercial.
Los protocolos del AISI someten a las redes neuronales a entornos de pruebas aislados (red teaming sintético) donde se mide la capacidad del modelo para sintetizar exploits automatizados, infiltrar arquitecturas de control industrial (SCADA) y generar herramientas de evasión de defensas corporativas. La premisa institucional es clara: ningún modelo que supere umbrales críticos de autonomía ofensiva podrá operar comercialmente en el ecosistema británico sin auditorías estandarizadas de sus compuertas lógicas y restricciones internas.
Geopolítica regulatoria: El Cyber Security and Resilience Bill
La respuesta no se limita al diagnóstico técnico; se articula mediante fuerza de ley. La iniciativa se integra orgánicamente dentro del nuevo régimen legal del Cyber Security and Resilience Bill, diseñado por el Cabinet Office británico. Este marco normativo expande sustancialmente el perímetro de supervisión regulatoria, alcanzando no solo a proveedores esenciales de agua, transporte y energía, sino también a la cadena de suministro digital crítica: centros de datos, proveedores de servicios gestionados (MSP) y laboratorios de computación en la nube.
Obligaciones vinculantes y sinergia con el NCSC
Bajo el nuevo esquema coordinado junto al Centro Nacional de Ciberseguridad (NCSC), las organizaciones designadas estarán sujetas a:
- Mandatos de telemetría unificada: Notificación obligatoria de incidentes anómalos generados por agentes no deterministas en un plazo inferior a 12 horas.
- Contramedidas automatizadas: Implementación de algoritmos de defensa certificados que actúen con la misma latencia y capacidad de respuesta que los vectores atacantes.
- Certificación de robustez agéntica: Auditorías independientes de cualquier pipeline de IA empresarial integrado en sistemas de producción sensibles.
El coste de cumplimiento (compliance cost) ascenderá previsiblemente de forma drástica para los operadores de infraestructuras, pero el gobierno de Kanishka Narayan considera insostenible el foso defensivo asimétrico actual, donde los actores estatales y los sindicatos cibernéticos se benefician de la automatización masiva mientras los defensores siguen operando con manuales manuales o semiautomatizados.
Implicaciones para la soberanía tecnológica europea
La maniobra del Reino Unido posiciona a Londres como el nodo regulador más pragmático y técnicamente agresivo del continente. Mientras la Unión Europea continúa centrada en la categorización de riesgo sistémico y gobernanza procedimental de su AI Act, el modelo británico apuesta por la colaboración directa de inteligencia con las grandes tecnológicas y el despliegue de capacidades forenses en tiempo real.
Para el sector corporativo global, la señal es inequívoca: la era de la IA generativa utilitaria ha concluido. El despliegue de modelos de frontera en entornos empresariales ya no es un mero asunto de optimización de productividad, sino un vector de exposición a la seguridad nacional regulado de forma estricta por las agencias de inteligencia occidentales.
¿Cómo evalúas este contenido?
Tus reacciones adaptan de inmediato el motor de recomendación neuronal en tiempo real sin cookies de terceros.

Micro-Curso 4: Marco Legal, Ética y Sostenibilidad
Pasa de las buenas intenciones a la acción medible. Aprende a diferenciar la sostenibilidad auténtica del 'greenwashing', integra los Objetivos de Desarrollo Sostenible de la ONU en tu estrategia y crea modelos de economía circular que generen valor real.